生成AIの情報漏えいを取り上げた記事では、海外の事例が引き合いに出されることが多くなっています。一方で、国内ではどのような事案が、どのような形で公表されてきたのでしょうか。
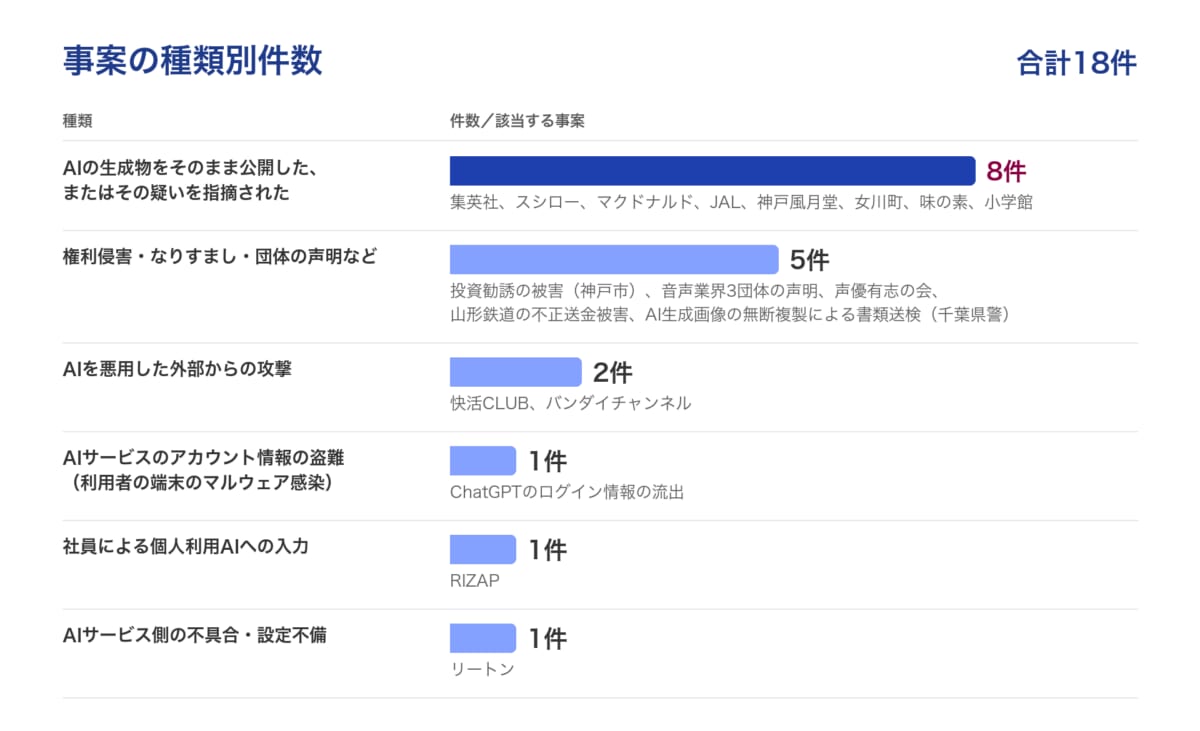
本稿では、2023年から2026年10月までに国内で公表された、生成AIが関わる事案18件を当事者の公表文と報道で1件ずつ確認しました。そのうえで、18件を「社内ルールで防げる可能性が高いもの」と「システムや運用での対策が必要なもの」に分けて整理し、起きてしまったときの報告手順と、担当者向けのチェックリストをまとめています。
なお本文では、公表文や報道で確認できる事実と、筆者の考察を書き分けています。考察の部分は「〜と考えます」「〜と思われます」と表記しています。
目次
1. はじめに:国内で公表された事例はなぜ少ないのか
生成AIの情報漏えいでよく引用されるサムスン電子の事例は、韓国企業の事案です。国内で「社員が会社の契約していない生成AIに社内情報を入力した」と組織名つきで公表された事案を探すと、筆者が確認できた範囲では、2023年から2025年までの3年間に1件も見つかりませんでした。
確認できた範囲で最初の公表は、2026年9月のRIZAPの事案です(委託元の一つであるIHIグループ健康保険組合が9月2日、RIZAPが9月3日に公表)。この事案も、委託元の公表によれば、発覚のきっかけは本人の申告でした。
社員が個人のアカウントやスマートフォンで生成AIを使った場合、利用環境によっては、会社側で利用の記録を確認できないことがあります。会社が気づかなければ、公表されることもありません。そのため、公表された件数が少ないことは、実際に起きていないことを意味しないと考えます。
2. 18件の選び方と内訳
調査の範囲と選定基準
今回の18件は、次の基準で選んでいます。
- 期間:2023年1月から2026年10月14日(最終確認日)までに発生または公表されたもの
- 対象:国内の組織、または国内の個人が当事者となったもの。海外の事案(国内企業の海外法人や子会社が海外で行ったものを含む)と、官公庁の注意喚起は件数に含めていません
- 生成AIとの関わり:生成AIが使われたこと、または使われたと指摘されたことが、当事者の公表文か大手報道で確認できるもの
- 探し方:検索エンジンとニュースサイトで、自治体・官公庁・医療・教育・金融・小売・通信・製造・人材・出版などの分野ごとに「生成AI」と「謝罪」「漏えい」「流出」などの語を組み合わせて検索しました。まとめ記事に載っている事例は手がかりとしてだけ使い、当事者の公表文か報道で中身を確かめられたものだけを残しています。報道記事が削除されていて裏付けが取れなかった事案は除きました
- 出典:当事者の公表文を優先し、見つからない場合のみ大手報道を使いました。他社のまとめ記事からの孫引きはしていません。掲載したURLはすべて開いて確認しています
18件には、実際に情報が漏れた、または漏れた可能性があると公表された事案だけでなく、生成AIの使用を指摘されて批判を受けた事案、業界団体による声明、被害の報道も含まれています。網羅的な調査ではなく、上の基準で筆者が確認できたものの一覧である点にご注意ください。
元データ(各事案の詳細と出典URL)は、筆者が所属するコプラス株式会社が「生成AI・シャドーAIの情報漏洩事例と関連事案|国内20件」として公開し、毎月見直しています。この一覧にはワコムの米国法人による事案(2024年1月)と、サクラクレパスの販売子会社が海外のイベントで展示した販促物の事案(2025年12月)も含めていますが、本稿では海外の事案を除く上記の基準に合わせ、件数から除きました。
18件の一覧
| 時期 | 組織 | 内容 | 出典 |
|---|---|---|---|
| 2023年4月 | あきんどスシロー | 画像生成AIで作った寿司のイラストを公式SNSに連投し、既存イラストの無断学習や著作権侵害の懸念から批判を受けた | 報道:Business Journal |
| 2023年5〜6月 | 集英社(週刊プレイボーイ編集部) | 画像生成AIで作った架空アイドルのデジタル写真集を販売したが、生成AIをめぐる論点の検討が十分でなかったとして販売を終了した | 報道:ITmedia NEWS |
| 2023年7月報道 | 日本のChatGPT利用者 | 情報窃取型マルウェアで盗まれたChatGPTのログイン情報がダークウェブで取引されていたと調査会社が指摘。日本分は少なくとも661件 | 報道:日経ビジネス |
| 2023年11月発覚(2024年3月公表) | リートンテクノロジーズジャパン | データベースの設定不備により、利用者のニックネーム・入力したプロンプト・メールアドレス・LINE UIDが第三者から閲覧できる状態になっていた | 報道:窓の杜 |
| 2024年2月発生(4月報道) | 個人(神戸市の被害者) | 著名人を名乗る人物からの音声メッセージを信じ、投資勧誘で5,265万円(見出しでは5,260万円)をだまし取られた。報道はAIによる偽音声・動画の手口として紹介しているが、この音声がAIで作られたと確認した記述はない | 報道:関西テレビ |
| 2024年8月 | 日本マクドナルド | AI生成のイラスト・アニメーションを使った広告動画を公式Xで公開し、批判が集まった | 報道:ITmedia AI+ |
| 2024年10月〜(12月報道) | 声優有志26名 | 声を無断でAIに学習させ、ボイスチェンジャー化される被害に反対する有志の会が、啓発動画を公開していると報じられた | 報道:弁護士JPニュース |
| 2024年11月 | 日本俳優連合など音声業界3団体 | 実演家の声を無断で使った生成AI音声・動画がインターネット上に広がっていることに対し、共同で意見を表明した | 当事者公表:日本俳優連合 |
| 2025年1月発生(3月に調査完了を公表) | 快活フロンティア(快活CLUB) | 会員アカウント管理システムへの不正アクセス。漏えいの可能性のある個人情報は7,290,087件。同社は2025年3月の第五報で、漏えいした事実や二次被害は確認されていないとしている(その後、ITmedia NEWSが読売新聞オンラインの報道として伝えたところでは、警視庁はグループが盗み取った会員情報を約725万件とみている)。攻撃側がChatGPTを悪用した点は報道によるもので、同社の公表文には記載がない | 当事者公表:快活フロンティア 第五報/報道:ITmedia NEWS |
| 2025年3月 | 山形鉄道(被害) | 地方銀行を装う自動音声電話から偽サイトへ誘導され、約1億円が不正送金された。音声合成に生成AIが使われたと断定した公表資料は確認できていない | 報道:日本経済新聞 |
| 2025年8月 | 日本航空(JAL) | 新しいクレジットカードの公式サイト画像に不自然な点があると指摘された。同社は一部の画像に生成AIで制作したものが含まれると説明し、暫定的に修正した | 報道:ITmedia AI+ |
| 2025年8月 | 神戸風月堂 | あんこの誤発注を告知する公式Xの投稿に生成AI画像を用いたことなどから批判を受け、謝罪した | 報道:ライブドアニュース |
| 2025年11月発生(2026年6月逮捕) | バンダイチャンネル | 不正アクセスで46,812アカウントが無断で退会処理された。逮捕された少年は、ChatGPTに聞いてプログラムを完成させたと供述したと報じられている | 報道:ITmedia NEWS |
| 2025年11月 | 個人(千葉県警発表) | 他人が生成AIで作ったCG画像を無断で加工し、電子書籍の表紙に使ったとして、著作権法違反の疑いで書類送検された | 報道:時事ドットコム |
| 2025年11月 | 女川町(宮城県) | 町の公式Xがクマ出没の注意喚起として投稿した画像が、生成AIによる画像だと分かり、同日中に訂正・謝罪した | 報道:ITmedia AI+ |
| 2026年8月 | 味の素 | 公式Xに投稿した画像で、明るさと背景をAIで調整した際に商品ラベルの文字が崩れ、AI生成ではないかと指摘された。確認が不十分だったとして謝罪した | 報道:ITmedia AI+ |
| 2026年8月発生(9月公表) | RIZAP | 社員がデータ集計作業中に、誤って個人で使用している外部の生成AIサービスに特定保健指導の対象者データをアップロードした(詳しくは4-1) | 当事者公表:RIZAP |
| 2026年9月公表 | 小学館(サライ.jp編集部) | 委託先経由で発注した記事のイラストで、Web上の肖像画を権利の確認をせずにChatGPTへ読み込ませて出力した画像が使われていた。著作権者の許諾がなかったとして謝罪した | 当事者公表:サライ.jp |
18件のうち半数近い8件は、情報が外へ漏れた事案ではなく、AIの生成物を社外に出したこと、またはその疑いが問題になった事案です。一方で、社員が個人で使っているAIに業務データを入力したと公表された事案は1件にとどまります。
3. 社内ルールで防げる可能性が高いリスク
3-1 AIの生成物を、確認せずに社外へ出してしまう
この種類の8件は、いずれも当事者の公表や投稿、または報道で伝えられた当事者の説明で、AIの使用が確認できます。ただし味の素は「AIで明るさ・背景を変更した」という説明で、画像そのものを生成したわけではありません。女川町は、第三者が生成AIで作った画像を、町が本物と思って投稿したものです。このように8件の中身は一様ではありません。
ただ、共通しているのは、多くが社外からの指摘や批判をきっかけに問題になっている点です。小学館の事案では、Web上の肖像画を権利の確認をせずにAIへ読み込ませ、編集部と委託先も権利関係を十分に確認しないまま掲載していました。味の素は、明るさと背景の調整だけのつもりが商品ラベルの文字まで崩れていたケースです。
公開前に「事実と合っているか」「権利に問題がないか」「AIで加工した部分に不自然な点がないか」を確認する工程がルールとして決まっていれば、少なくとも一部は公開前に気づけた可能性があると考えます。また、AIの使用を疑われたときに経緯をすぐ説明できるよう、制作でAIを使ったかどうかを記録しておくことも、疑いへの備えになると思われます。
なお、千葉県警が書類送検した事案は、他人が生成AIで作った画像を無断で加工して使ったものです。「AIで作られた画像だから自由に使える」とは限らないことは、社内向けに周知しておきたい点です。
3-2 子会社・委託先への周知
小学館の事案では、委託先を通じて発注したイラストレーターが生成AIで制作していました。件数には含めていませんが、サクラクレパスも2025年12月、グループ会社傘下の販売子会社が海外のイベントで展示した販促物を生成AIで制作していたと公表しています(第二報)。
自社のルールを決めても、制作を子会社や委託先に任せている部分には届きません。発注の際に、AIを使ってよいか、使う場合は何を確認し、何を報告してもらうかを伝えておく必要があると考えます。購入する素材についても、AI生成物かどうかを確認する項目を入れておくことが有効と考えます。
4. 仕組みや運用で対策が必要なリスク
4-1 個人で使っているAIへの入力(RIZAP)
RIZAPと委託元の公表文によると、事案の概要は次のとおりです。
- 2026年8月20日、健康経営・保険者事業部の社員が、特定保健指導管理システムのデータ集計作業中に、誤って個人で使用している外部の生成AIサービスに対象データをアップロードした(RIZAPの公表)。発覚のきっかけは本人の申告(IHIグループ健康保険組合の公表)
- 対象は合計19,996名分。この合計値は、データ提供元の一つである全国土木建築国民健康保険組合の公表文によるもの
- 氏名や保険証記号番号などのほか、疾患情報(高血圧症・糖尿病・脂質異常症)という要配慮個人情報が含まれていた
- 24時間以内にデータを削除し、生成AI事業者以外の第三者による閲覧の可能性や、学習に使われた可能性はないと確認したと公表。生成AI事業者の役職員等が閲覧できる状態にあった可能性については、確認を続けているとしている
- 全国土木建築国民健康保険組合の公表によると、翌8月21日に個人情報保護委員会への報告を終えている(速報か確報かの記載はない)
出典:RIZAP/全国土木建築国民健康保険組合/IHIグループ健康保険組合
RIZAPは再発防止策として、許諾されていない生成AIサービスの業務利用禁止を、改めて全社に周知したとしています。禁止の周知だけでは防ぎきれない場合があることを示す例と考えます。
そのため、ここで必要になるのは仕組みの側の対策だと考えます。一つは、学習に使われない設定や保存先を会社が確認したAI環境を用意し、業務で使える置き場所を先に作っておくことです。もう一つは、個人データへのアクセス権限を業務に必要な範囲に絞り、大量のデータをまとめて持ち出せる状態を減らすことです。RIZAPも再発防止策として、アクセス権限・利用環境の見直しを挙げています。
なお、全国健康保険協会(協会けんぽ)船員保険部も2026年9月30日に、特定保健指導の委託先で作業者が個人利用の生成AIサービスにデータをアップロードした事案(8月20日発生)を公表しています。委託先の名前は公表されていないため、RIZAPの事案と同じものかは確認できていません(協会けんぽ船員保険部の公表)。
4-2 AIサービス側の不具合・設定不備
リートンの事案は、利用者に落ち度がなくても、サービス側の設定不備で入力内容が第三者から見える状態になったものです。参考として海外の例を挙げると、ChatGPTでも2023年3月にライブラリの不具合で一部の利用者の情報が他の利用者に表示される事案があり(PC Watch)、2025年夏には共有機能で作った会話が検索エンジンに表示されたと報じられています(INTERNET Watch)。
利用者側でできるのは、サービスを選ぶ段階での確認です。具体的には、入力した内容が学習に使われるか、データがどこに保存されるか、共有リンクなどの機能が初期設定でどうなっているかを確認し、共有機能を使ってよいかを社内で決めておくことが挙げられます。
4-3 攻撃者のAI悪用と、AIアカウントの盗難
快活CLUBとバンダイチャンネルは、攻撃側が生成AIを使って侵入のためのプログラムを作ったと報じられている事案です。ただし、快活CLUBについては、ChatGPTが使われたという点は報道によるもので、同社の公表文には記載がありません。また同社は2025年3月の第五報で、漏えいの可能性がある個人情報を7,290,087件としたうえで、漏えいした事実や二次被害は確認されていないと明記しています(その後、ITmedia NEWSが読売新聞オンラインの報道として伝えたところでは、警視庁はグループが盗み取った会員情報を約725万件とみているとされています)。
IPAが2026年1月29日に発表した「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
なお、ChatGPTのログイン情報が流出していた件は、攻撃者がAIを悪用したものではなく、利用者のパソコンが情報を盗むマルウェアに感染したことによるものです。そのため本稿では「AIサービスのアカウント情報の盗難」として分けて数えています。AIサービスのアカウントが乗っ取られると、過去に入力した内容まで読まれるおそれがあります。
この種類のリスクへの対策は、多要素認証の設定、会社のアカウントを私物の端末で使わせないこと、不正アクセスの監視など、従来のセキュリティ対策の延長になると考えます。AIが関わるからといって、新しい対策がすべて必要になるわけではないと考えます。
4-4 声や画像のなりすまし
著名人を名乗る音声メッセージを使った投資勧誘の被害や、音声業界3団体による声明など、声や画像のなりすましに関わる事案も含まれています。投資勧誘の事案は、報道がAIによる偽音声の手口として紹介しているものの、この音声がAIで作られたと確認した記述はありません。山形鉄道の不正送金被害は、報道の見出しで生成AIの悪用に触れていますが、音声合成に生成AIが使われたと断定した公表資料は、筆者は確認できていません。
声や映像が本物らしく作れるようになると、「聞き覚えのある声だった」「本人の顔が映っていた」ことは、本人確認の根拠になりにくくなります。送金や口座の変更、パスワードの再発行などは、電話やメッセージだけで実行せず、あらかじめ決めた別の経路で本人に確認する手順にしておくことが対策になると考えます。
5. 起きてしまったときの報告
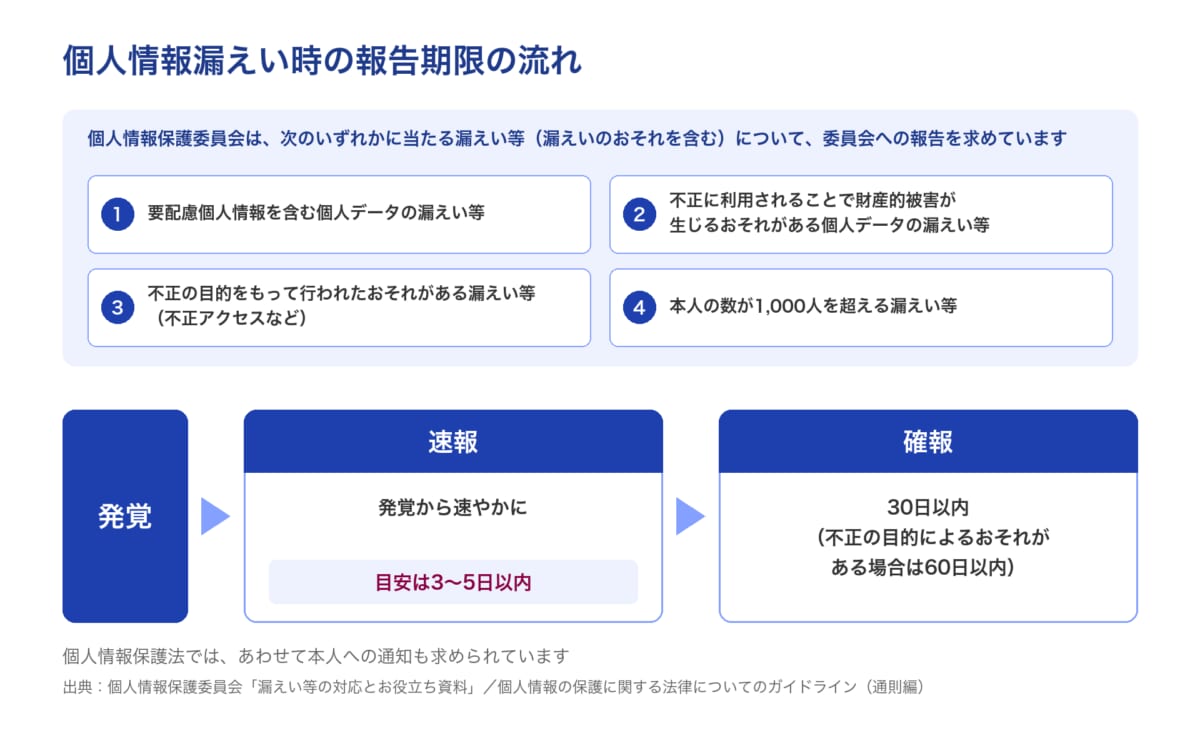
個人情報保護委員会は、次のいずれかに当たる漏えい等(漏えいのおそれを含む)について、委員会への報告を求めています(個人情報保護法では、あわせて本人への通知も求められています)。
- 要配慮個人情報を含む個人データの漏えい等
- 不正に利用されることで財産的被害が生じるおそれがある個人データの漏えい等
- 不正の目的をもって行われたおそれがある漏えい等(不正アクセスなど)
- 本人の数が1,000人を超える漏えい等
報告には期限があり、速報は発覚から速やかに(目安は3〜5日以内)、確報は30日以内(不正の目的によるおそれがある場合は60日以内)とされています。
出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」/個人情報の保護に関する法律についてのガイドライン(通則編)
RIZAPの事案は、疾患情報という要配慮個人情報を含み、対象が1,000人を超えているため、1と4の二つに当たります。この事案では発覚の翌日に報告を終えていますが、速報の目安が数日しかない以上、事前の準備がなければ間に合わないことも考えられます。
社員がAIに個人データを入力したと分かったとき、報告が必要かを誰が判断し、誰が報告するのかを、あらかじめ決めておくことをおすすめします。また、RIZAPの事案が本人の申告で発覚したことを考えると、申告した社員を一方的に責めない扱いにしておくことも、早く気づくための備えになると考えます。
6. 担当者向けチェックリスト
18件から見えてきた対策を、「ルールで決めること」と「仕組み・運用で用意すること」に分けました。
ルールで決めること
- □ 業務で使ってよいAIサービスと、使う際の契約・設定を決めて社内に示している
- □ AIに入力してはいけない情報(個人情報、要配慮個人情報、取引先の秘密情報など)を具体的に示している
- □ AIで作ったものを社外に出す前に、誰が何を確認するか(事実・権利・不自然な点)を決めている
- □ 制作でAIを使ったかどうかを記録する、または表示する方針を決めている
- □ 子会社や委託先に発注するとき、AIの使用条件を伝えている。購入素材がAI生成物かも確認している
- □ 共有リンクなど、外部に公開できる機能を使ってよいかを決めている
- □ 誤ってAIに情報を入力したときの報告先と、申告した人の扱いを決めている
- □ 個人情報保護委員会への報告を判断する人と、報告する人を決めている
仕組み・運用で用意すること
- □ 学習に使われない設定や保存先を確認した、会社のAI環境を用意している
- □ 個人データへのアクセス権限を、業務に必要な範囲に絞っている
- □ AIサービスのアカウントに多要素認証を設定し、私物の端末では使わせていない
- □ 管理コンソールや経費の明細などで、許可していないAIサービスの利用を定期的に確認している
- □ AIサービスを選ぶときに、学習への利用・保存先・共有機能の初期設定を確認している
- □ 送金や口座変更などは、電話やメッセージだけで実行せず、別の経路で本人確認している
- □ 漏えい等が起きたときの報告の手順と連絡先を、すぐ使える形で用意している
7. まとめ
国内で公表された生成AIの事案18件を並べると、次のことが分かりました。
- 半数近い8件は、AIの生成物を社外に出したこと、またはその疑いが問題になった事案で、多くは社外からの指摘で表に出ている
- 社員が個人で使っているAIに業務データを入力したと組織名つきで公表された事案は、確認できた範囲では2026年9月のRIZAPの1件で、それ以前の3年間には見つからなかった
- 攻撃側がAIを使ったと報じられている事案もあるが、対策の多くは従来のセキュリティ対策の延長にあると考えられる
生成物の確認や委託先への周知のように、ルールを決めることで防げる可能性が高いものがある一方、RIZAPの事案のように、禁止を周知していても起きてしまうものもあります。後者には、会社が使ってよいAI環境を先に用意することや、権限の設計といった仕組みの側の対策が必要になると考えます。
公表が少ないのは、起きていないからとは限りません。自社で今どのようにAIが使われているかを確かめ、ルールと仕組みの両方から備えておくことが大切です。
本稿の掲載内容は、2026年10月14日時点で各公表文・報道を確認したものです。事案の詳細はその後の調査で変わることがあるため、最新の内容は各出典元をご確認ください。
筆者:中里 吉利(コプラス株式会社 代表取締役)